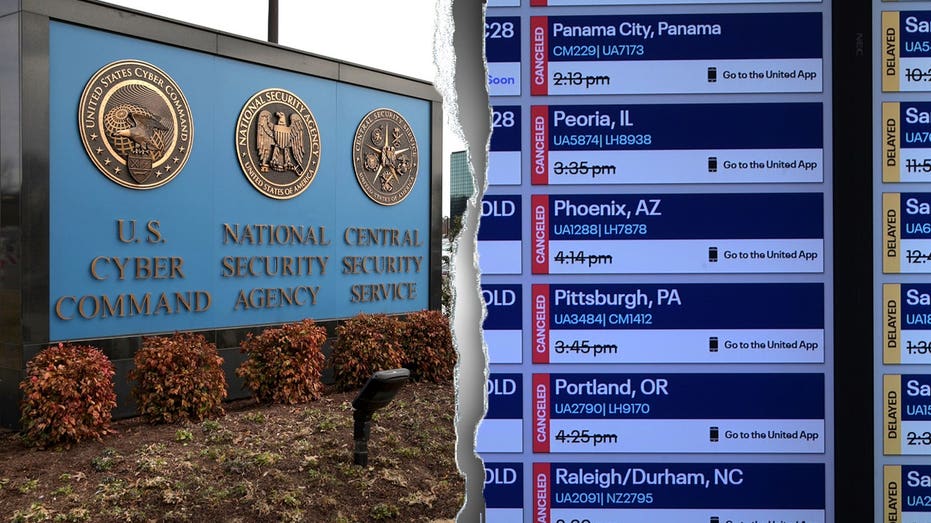
Волна сбоев в работе ключевых цифровых систем США, затронувшая банковский сектор, коммерческую авиацию и внутреннюю сеть Агентства национальной безопасности, вызвала дискуссию экспертов о защищенности критической инфраструктуры страны. Несмотря на то что администрация Дональда Трампа официально исключила факт координации этих инцидентов из-за рубежа, специалисты по национальной безопасности указывают на высокие риски гибридных угроз.
Исключение версии о кибератаке: позиции Директора национальной разведки и DHS
В течение шести дней в США зафиксирована серия каскадных сбоев: технические неполадки нарушили работу сервисов Microsoft 365, систем начисления заработной платы, банковских транзакций и привели к остановке коммерческих авиаперелетов — второй в истории страны общенациональной приостановке полетов со времен терактов 11 сентября 2001 года.
Официальные лица Белого дома призвали не поддаваться панике и опровергли версию о враждебном вмешательстве:
- Директор Национальной разведки Джей Клейтон заявил, что произошедшее не является кибератакой или скоординированной акцией иностранного государства.
- Министр внутренней безопасности Маркуэйн Маллин подчеркнул, что технические проблемы не связаны с атаками хакеров и могут возникать чаще по мере внедрения новых технологий, заверив, что банковская система и безопасность страны находятся под контролем.
Особое внимание привлекла приостановка работы секретной внутренней сети АНБ (NSA Net) на базе в Форт-Мид, штат Мэриленд. Доступ к сети был ограничен во вторник и восстановлен только к пятнице, а руководство ведомства ввело посменный график присутствия сотрудников. Представители властей объяснили инцидент плановым техническим обслуживанием, заявив, что ключевые операции разведки продолжали функционировать в полном объеме.
Оценки экспертов: стратегические риски и доктрины противников
Специалисты в области кибербезопасности подчеркивают: даже если зафиксированные инциденты вызваны внутренними ошибками или патчингом систем, они наглядно демонстрируют уязвимость жизнеобеспечивающих сфер.
Эксперт Центра политики безопасности Томми Уоллер напомнил, что военные доктрины вероятных противников США, в частности Китая, прямо предусматривают нанесение ударов по гражданской инфраструктуре и связи в случае конфликта. В 2024 году американские спецслужбы уже предупреждали о деятельности подконтрольной КНР хакерской группы Volt Typhoon, закрепившейся в сетях водоснабжения, энергетики и транспорта США.
Бывший резидент ЦРУ Даниэль Хоффман отметил, что финансовые институты и IT-гиганты остаются ежедневными мишенями хакеров из России, Китая, КНДР и Ирана. В свою очередь, эксперт Стив Буччи указал, что при подготовке реальной атаки противники чаще избегают демонстративных сбоев, предпочитая скрытно внедрять вредоносное ПО для последующего использования.
Инициатива FORTRESS: подготовка Пентагона к автономной работе
На фоне потенциальных угроз Министерство обороны США реализует инициативу FORTRESS. Согласно ведомственным документам, военные базы на территории континентальных штатов обязаны подготовиться к автономному поддержанию ключевых операций в течение минимум 90 дней без использования гражданской инфраструктуры.
Официальный представитель Пентагона Шон Парнелл заявил, что опора на стандартные муниципальные сети в вопросах национальной обороны представляет собой «недопустимый риск». На фоне произошедших сбоев экспертное сообщество призывает правительство и частный сектор к большей прозрачности в вопросах защиты критических систем.